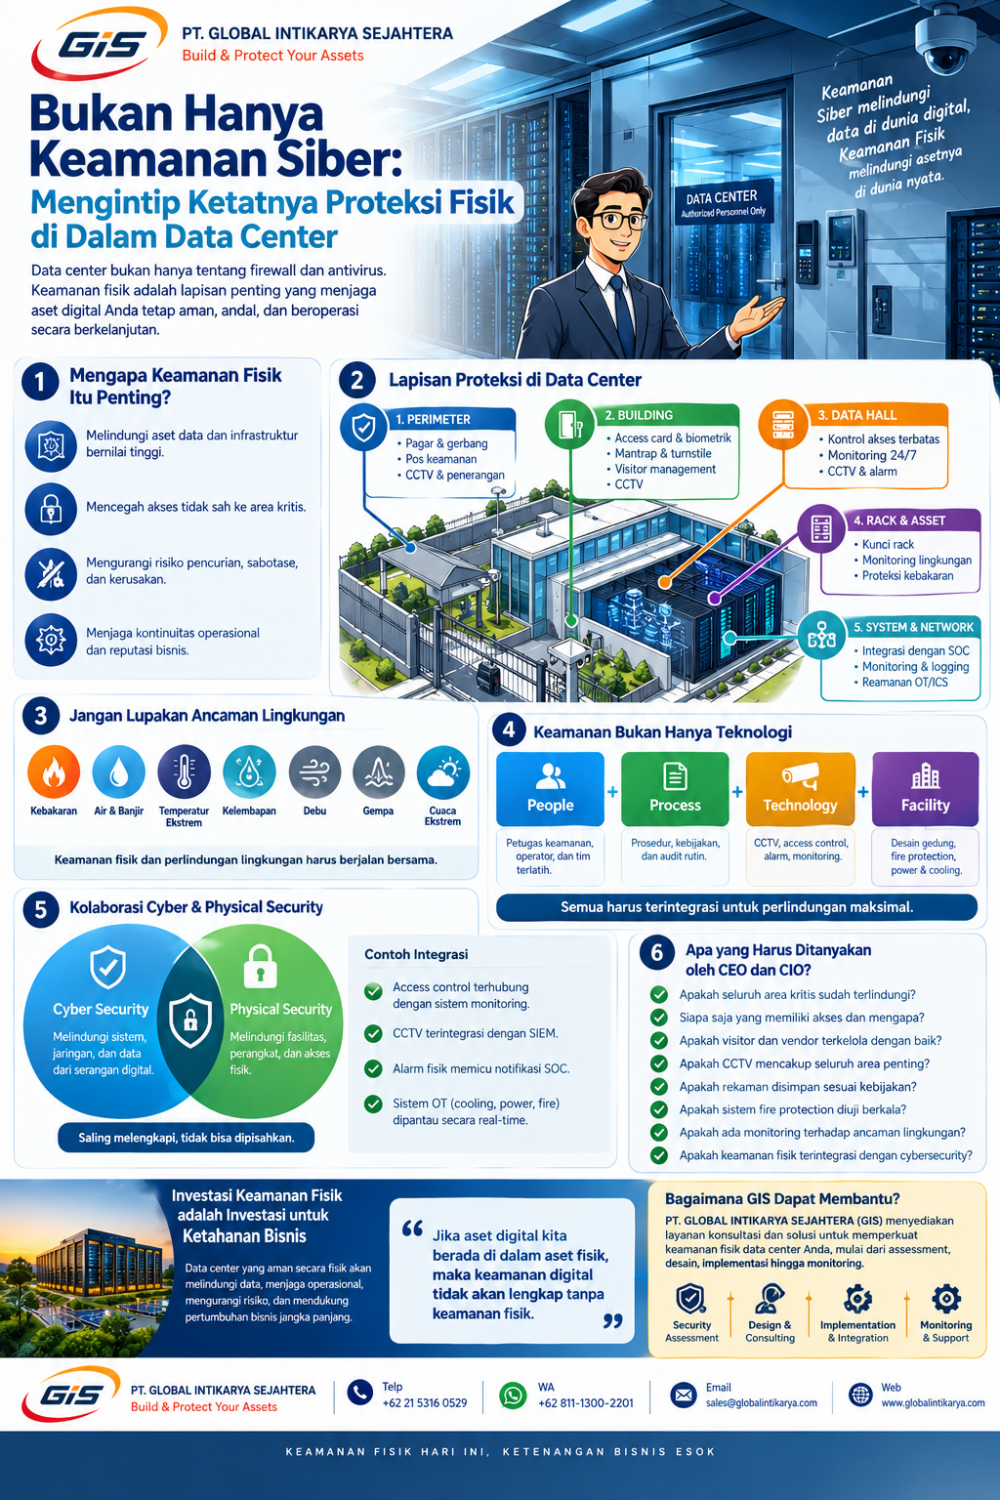
Keamanan Fisik Data Center
Ketika berbicara tentang keamanan data, perhatian perusahaan biasanya langsung tertuju pada firewall, antivirus, ransomware, SOC, penetration testing, dan keamanan cloud.
Namun ada satu pertanyaan mendasar yang sering terlupakan:
Bagaimana jika seseorang yang tidak berwenang berhasil masuk secara fisik ke area tempat server dan perangkat jaringan berada?
Sistem keamanan siber yang sangat canggih tetap membutuhkan satu fondasi penting: keamanan fisik.
Sebab pada akhirnya, data yang kita lindungi secara digital tetap berada di dalam perangkat fisik—server, storage, network device, backup media, kabel, power infrastructure, dan fasilitas data center.
NIST memasukkan Physical and Environmental Protection sebagai salah satu keluarga kontrol keamanan dalam SP 800-53, termasuk kebijakan perlindungan fisik, kontrol akses, perlindungan fasilitas, dan perlindungan terhadap ancaman lingkungan.
1. Data Center Bukan Sekadar Ruangan Berisi Server
Bagi sebagian orang, data center mungkin terlihat seperti:
Ruangan → Rack → Server → Kabel.
Padahal bagi perusahaan, data center adalah salah satu aset paling kritis. Di dalamnya dapat terdapat:
o Database pelanggan
o Sistem ERP
o Sistem keuangan
o Sistem HR
o Aplikasi bisnis
o Data transaksi
o Backup
o Network infrastructure
o Security infrastructure
o Perangkat monitoring
o Data perusahaan yang bersifat sensitif
Karena itu, keamanan data center harus melindungi tiga hal sekaligus:
Confidentiality
Siapa yang boleh mengakses fasilitas dan perangkat?
Integrity
Bagaimana memastikan perangkat dan sistem tidak dimodifikasi tanpa izin?
Availability
Bagaimana memastikan fasilitas tetap beroperasi ketika terjadi gangguan?
Keamanan fisik dengan demikian bukan hanya persoalan mencegah pencurian. Ia juga berkaitan dengan keandalan dan kontinuitas bisnis.
2. Mengapa Firewall Tidak Cukup?
Bayangkan perusahaan memiliki:
o Firewall berlapis
o MFA
o EDR
o SOC 24/7
o SIEM
o Encryption
o Backup
Tetapi seseorang yang tidak berwenang berhasil masuk ke ruang server dan mendapatkan akses langsung ke perangkat.
Di sinilah muncul prinsip penting:
Cybersecurity melindungi sistem dari ancaman digital, sementara physical security melindungi lingkungan dan aset fisik yang menjalankan sistem tersebut.
Keduanya tidak dapat dipisahkan.
Uptime Institute juga menempatkan physical security sebagai bagian penting dari evaluasi keamanan fasilitas data center, termasuk site access, building access, computer room access, kamera, fencing, gates, doors, access-control systems, badging, kebijakan, dan pelatihan keamanan.
3. Keamanan Data Center Menggunakan Konsep “Layered Security”
Data center yang serius terhadap keamanan umumnya tidak mengandalkan satu mekanisme saja.
Pendekatannya adalah:
Layer 1 — Perimeter
Lapisan paling luar. Contohnya:
o pagar
o gerbang
o kendaraan barrier
o security post
o CCTV
o penerangan
o monitoring perimeter
Tujuannya adalah mencegah pihak tidak berwenang mencapai bangunan.
NIST secara eksplisit memasukkan penggunaan physical barriers sebagai salah satu kontrol physical access.
Layer 2 — Building Security
Setelah melewati perimeter, belum berarti seseorang dapat masuk ke data center. Biasanya terdapat kontrol tambahan seperti:
o Access card
o Badge
o Security guard
o CCTV
o Visitor management
o Mantrap
o Turnstile
o Door monitoring
o Alarm
Konsepnya sederhana:
Semakin sensitif areanya, semakin ketat kontrol aksesnya.
Layer 3 — Data Hall Security
Inilah area yang jauh lebih kritis. Tidak semua orang yang boleh masuk gedung otomatis boleh masuk ke data hall. Akses dapat dibatasi berdasarkan:
o Identitas
o Jabatan
o Peran
o Waktu
o Area
o Tujuan kunjungan
o Otorisasi tertentu
NIST menjelaskan penggunaan access control vestibules, atau ruang kontrol akses dengan pintu yang saling mengunci, sebagai mekanisme untuk membantu mencegah orang yang tidak berwenang mengikuti orang yang memiliki akses sah—praktik yang dikenal sebagai tailgating/piggybacking.
## Bahkan Vendor Tidak Boleh Otomatis Bebas Masuk
Ini sering menjadi titik lemah. Teknisi vendor datang untuk:
o maintenance server
o memperbaiki UPS
o maintenance cooling
o mengganti perangkat jaringan
o melakukan inspeksi
o melakukan pekerjaan kelistrikan
Pertanyaannya: Apakah vendor boleh langsung masuk ke area kritis?
Idealnya, akses harus dikendalikan, Misalnya:
Vendor datang → verifikasi identitas → registrasi → diberikan akses sesuai area → didampingi jika diperlukan → aktivitas dicatat → keluar → akses dicabut/ditutup.
Uptime Institute menekankan bahwa physical security mencakup bukan hanya teknologi akses, tetapi juga policies, procedures, security staff, dan training.
## CCTV Bukan Sekadar “Ada Kamera”
Banyak perusahaan mengatakan: “Data center kami sudah aman karena ada CCTV.”
Tetapi pertanyaan manajemen seharusnya lebih jauh.
o Apakah seluruh area penting ter-cover?
o Berapa lama rekaman disimpan?
o Siapa yang dapat mengakses rekaman?
o Apakah kamera tetap berfungsi ketika terjadi gangguan listrik?
o Apakah ada blind spot?
o Apakah kamera hanya merekam atau juga dianalisis?
o Apakah rekaman dapat dikorelasikan dengan access-control log?
Keamanan fisik modern semakin mengarah kepada integrasi antara:
CCTV + Access Control + Visitor Management + Alarm + Monitoring
Sehingga ketika terjadi kejadian, perusahaan dapat mengetahui:
Siapa → masuk kapan → masuk melalui mana → berada di area mana → melakukan aktivitas apa.
## Ancaman Tidak Selalu Berasal dari Orang Asing **
Ini merupakan aspek yang perlu diperhatikan oleh manajemen. Ancaman fisik dapat berasal dari:
o Orang luar
o Vendor
o Kontraktor
o Pengunjung
o Mantan karyawan
o Insider
o Pihak yang menyalahgunakan akses
Karena itu prinsip: “Sudah dikenal berarti sudah dipercaya.” tidak cukup. Akses harus tetap berdasarkan authorization dan kebutuhan pekerjaan.
Uptime Institute mencatat bahwa akses tidak sah merupakan salah satu perhatian utama dalam physical security data center dan bahwa pendekatan keamanan perlu disesuaikan dengan kondisi serta risiko masing-masing fasilitas.
## Jangan Lupakan Ancaman Lingkungan
Keamanan fisik tidak hanya berarti melindungi data center dari manusia. Data center juga harus menghadapi ancaman seperti:
o Kebakaran
o Air
o Banjir
o Asap
o Temperatur ekstrem
o Kelembapan
o Gangguan listrik
o Gangguan cooling
o Debu
o Gempa
o Cuaca ekstrem
ASHRAE menjelaskan bahwa perlindungan kebakaran pada fasilitas datacom melibatkan kombinasi prevention, detection, suppression, dan response.
Artinya:
Physical security dan environmental protection harus dipandang sebagai satu kesatuan.
## Fire Protection Harus Dirancang Bersama Infrastruktur Data Center
Salah satu kesalahan yang dapat terjadi adalah menganggap fire protection sebagai sistem yang berdiri sendiri. Padahal konfigurasi seperti:
o Rack
o Cable tray
o Hot aisle/cold aisle containment
o Ceiling
o Raised floor
o Fire detection
o Fire suppression
saling berhubungan.
ASHRAE bahkan mencatat bahwa pemasangan containment dapat memengaruhi desain dan distribusi sistem fire detection dan suppression sehingga harus diperhitungkan dalam desain fasilitas.
## Masalah Baru: Physical Security Sekarang Terhubung ke Cybersecurity
Ini semakin menarik. Dulu kita mungkin berpikir:
Physical Security = CCTV + Access Card.
Sekarang banyak sistem physical infrastructure sudah terhubung ke jaringan. Contohnya:
o Access control
o CCTV
o DCIM
o Building Management System
o Cooling control
o Fire system
o Smart PDU
o UPS
o SCADA
Data Center Security Survey 2024 dari Uptime Institute menunjukkan bahwa berbagai sistem operasional data center semakin memiliki kemampuan remote control, termasuk physical security/access control, cooling control, fire systems, generators, smart PDUs, dan UPS. Uptime juga memperingatkan bahwa integrasi dan remote control ini dapat meningkatkan cyber risk, terutama pada sistem OT.
Ini menciptakan hubungan baru:
Cyber → Physical
Serangan digital dapat berpotensi memengaruhi sistem fisik. Contohnya, jika sistem kontrol tertentu terkompromi, dampaknya tidak lagi hanya berupa data breach. Potensinya dapat merembet ke:
o akses pintu,
o cooling,
o power,
o monitoring,
o atau sistem fasilitas lainnya.
Karena itu:
Physical Security dan Cybersecurity tidak boleh lagi dikelola sebagai dua dunia yang sepenuhnya terpisah.
## Bagaimana Seharusnya CEO dan CIO Melihat Physical Security?
Bukan:
“Apakah kita sudah punya CCTV?”
Tetapi:
“Apakah seluruh lifecycle akses ke aset kritis sudah dikendalikan dan dapat diaudit?”
Bukan:
“Apakah pintu server room menggunakan access card?”
Tetapi:
“Siapa yang memiliki akses, mengapa mereka memiliki akses, kapan akses digunakan, dan apakah akses tersebut masih diperlukan?”
Bukan:
“Apakah kita punya fire suppression?”
Tetapi:
“Apakah keseluruhan sistem fire protection kita mampu mendeteksi, merespons, dan melindungi aset kritis sesuai desain fasilitas dan kebutuhan bisnis?”
## Checklist Sederhana untuk Manajemen
CEO/CIO dapat memulai dengan 10 pertanyaan:
Pertanyaan | Status |
Apakah perimeter data center terlindungi? | ☐ |
Apakah seluruh akses masuk tercatat? | ☐ |
Apakah akses ke data hall dibatasi? | ☐ |
Apakah visitor selalu teridentifikasi? | ☐ |
Apakah vendor memiliki akses terbatas? | ☐ |
Apakah CCTV mencakup area kritis? | ☐ |
Apakah rekaman CCTV disimpan sesuai kebijakan? | ☐ |
Apakah fire detection & suppression diuji berkala? | ☐ |
Apakah risiko air/banjir/lingkungan dimonitor? | ☐ |
Apakah physical security terintegrasi dengan cybersecurity? | ☐ |
Jika banyak jawaban masih “belum”, mungkin sudah waktunya perusahaan melakukan Physical Security Assessment.
## Security Bukan Sekadar Teknologi
Ini juga penting. Data center dapat memiliki teknologi keamanan mahal, tetapi tetap memiliki kelemahan jika:
o prosedur tidak dijalankan,
o access list tidak diperbarui,
o mantan pegawai masih memiliki akses,
o vendor tidak diawasi,
o CCTV tidak dimonitor,
o emergency procedure tidak pernah diuji,
o petugas tidak mendapatkan training.
Karena itu keamanan harus terdiri dari:
People + Process + Technology + Facility
Bukan hanya teknologi.
NIST SP 800-53 menempatkan kebijakan dan prosedur physical/environmental protection sebagai bagian dari kontrol keamanan, termasuk penetapan peran dan tanggung jawab.
## Investasi Physical Security Harus Dilihat sebagai Business Protection
Bagi CEO atau pemilik bisnis, pertanyaan akhirnya adalah:
Berapa biaya investasi keamanan fisik?
Tetapi pertanyaan lainnya sama pentingnya:
Berapa biaya jika data center tidak dapat beroperasi?
Dampaknya dapat mencakup:
o kehilangan transaksi
o layanan pelanggan terganggu
o reputasi perusahaan
o SLA terancam
o biaya recovery
o kehilangan produktivitas
o potensi konsekuensi kontraktual
o risiko kepatuhan
Karena itu physical security sebaiknya dilihat sebagai bagian dari business resilience, bukan sekadar biaya fasilitas.
## Menuju Data Center Security yang Terintegrasi
Model sederhana yang dapat digunakan perusahaan:
PERIMETER
↓
BUILDING
↓
DATA HALL
↓
RACK & ASSET
↓
SYSTEM & NETWORK
↓
DATA
Setiap lapisan memiliki kontrol yang berbeda. Dan semuanya harus saling terhubung.
o Physical Security; Melindungi fasilitas dan aset.
o Cybersecurity; Melindungi sistem dan jaringan.
o Operational Security; Memastikan prosedur dijalankan.
o Environmental Protection; Melindungi fasilitas dari ancaman lingkungan.
o Business Continuity; Memastikan bisnis tetap berjalan ketika terjadi gangguan.
Kesimpulan
Keamanan data center tidak berhenti pada firewall, antivirus, SOC, atau encryption.
Sebelum seseorang menyerang sistem secara digital, pertanyaan yang lebih sederhana perlu dijawab:
“Siapa yang dapat masuk ke tempat sistem tersebut berada?”
Data center yang aman membutuhkan lapisan perlindungan fisik, kontrol akses, pengawasan, perlindungan lingkungan, prosedur operasional, dan integrasi dengan cybersecurity.
Bagi CEO, Direktur, pemilik bisnis, dan CIO, physical security bukan sekadar urusan security guard atau facility management. Ini adalah bagian dari strategi untuk menjaga:
Data → Infrastruktur → Operasional → Revenue → Reputasi Bisnis
Dan prinsip sederhananya adalah:
“Jika aset digital kita berada di dalam aset fisik, maka keamanan digital tidak akan lengkap tanpa keamanan fisik.”
📚 Sumber dan Referensi
1. NIST SP 800-53 Rev. 5 — Security and Privacy Controls for Information Systems and Organizations
Menjadi referensi penting untuk physical and environmental protection, termasuk kebijakan, physical access control, physical barriers, access control vestibules, dan perlindungan fasilitas.
2. Uptime Institute — Facility Security Review
Membahas evaluasi keamanan fasilitas data center, termasuk site access, building access, computer room access, fencing, doors, gates, CCTV, electronic security systems, kebijakan, dan security staff.
3. Uptime Institute — Data Center Security: Reassessing Physical, Human and Digital Risks
Membahas hubungan antara risiko fisik, manusia, dan digital dalam operasional data center modern.
4. ASHRAE Handbook — Data Centers and Telecommunication Facilities
Referensi untuk aspek facility infrastructure, environmental protection, fire protection, detection, suppression, serta integrasi containment dengan sistem proteksi kebakaran.
5. Hwaiyu Geng — Data Center Handbook: Plan, Design, Build, and Operations of a Smart Data Center, 2nd Edition, Wiley, 2021
Buku komprehensif mengenai perencanaan, desain, pembangunan, dan operasional data center mission-critical, termasuk security, sustainability, infrastructure, dan operational management.
6. Mauricio Arregoces & Maurizio Portolani — Data Center Fundamentals, Cisco Press
Memiliki bagian khusus mengenai Data Center Security Overview serta integrasi security ke dalam infrastruktur data center.
🎯 Executive Insight
Data center yang benar-benar aman bukan hanya data center yang sulit ditembus secara digital.
Ia juga harus sulit dimasuki secara fisik, sulit disalahgunakan oleh orang yang memiliki akses, mampu mendeteksi kejadian abnormal, dan tetap mampu beroperasi ketika terjadi gangguan lingkungan.
## Cybersecurity menjaga pintu digital.
## Physical Security menjaga pintu nyata.
“Keduanya harus berjalan Bersama”