Ketika kecepatan menjadi keunggulan bisnis
Bayangkan sebuah pabrik yang harus menghentikan mesin ketika sensor mendeteksi suhu berbahaya. Jika setiap data harus dikirim ke pusat data atau cloud yang jauh, diproses, lalu dikirim kembali sebagai instruksi, keterlambatan sekecil apa pun dapat berdampak pada operasional.
Di sinilah Edge Computing berperan. Teknologi ini memungkinkan data diproses lebih dekat dengan sumbernya—misalnya di pabrik, toko, rumah sakit, kantor cabang, kendaraan, atau perangkat IoT—sehingga keputusan dapat dibuat lebih cepat.
Menurut National Institute of Standards and Technology (NIST), pendekatan komputasi terdistribusi seperti fog computing dapat membantu mengatasi tantangan skala data, keragaman perangkat, dan kebutuhan latensi rendah dalam lingkungan IoT.
Namun, semakin banyak proses yang dilakukan di lokasi berbeda, semakin luas pula area yang harus dilindungi. Kecepatan operasional tidak boleh dibayar dengan meningkatnya risiko keamanan.
Bagi pimpinan perusahaan, pertanyaan pentingnya bukan hanya apakah Edge Computing dapat mempercepat bisnis, tetapi juga bagaimana memastikan data, perangkat, dan proses bisnis tetap aman.
# # Apa itu Edge Computing?
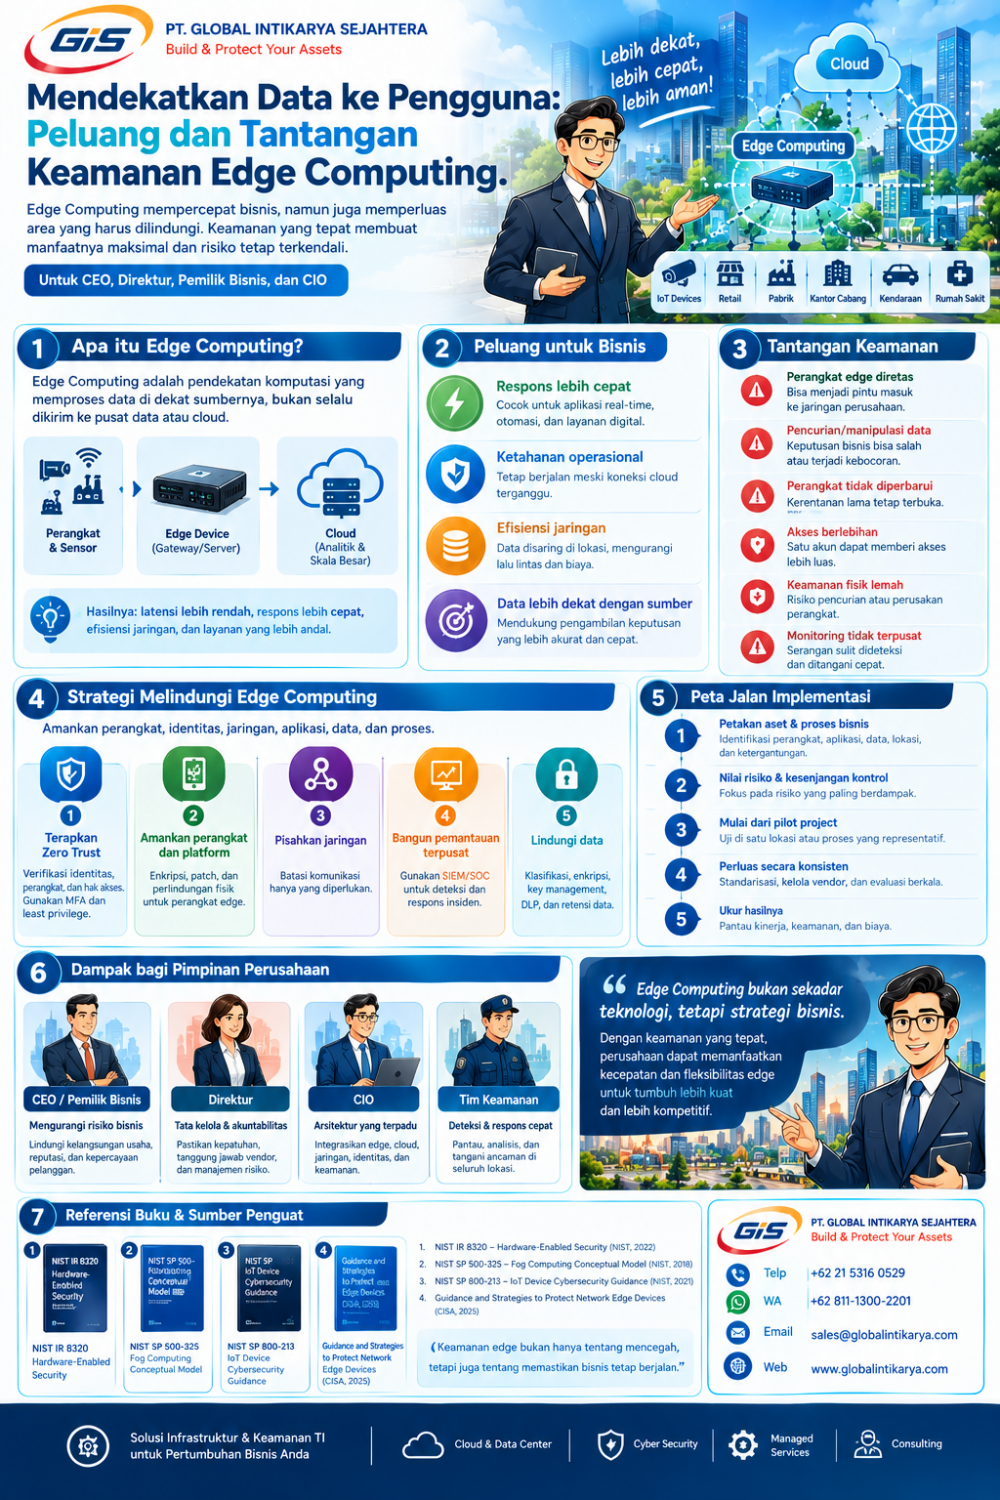
Edge Computing adalah pendekatan komputasi yang memproses data di dekat tempat data tersebut dihasilkan atau digunakan, alih-alih selalu mengirimkannya ke pusat data atau cloud untuk diproses.
# Contoh di pabrik
Sensor mendeteksi getaran mesin yang tidak normal. Perangkat edge menganalisis data secara lokal dan segera memberi peringatan kepada tim operasional tanpa harus menunggu pemrosesan cloud.
# Contoh di ritel
Sistem di toko menganalisis antrean pelanggan atau ketersediaan barang secara lokal untuk membantu pengambilan keputusan lebih cepat.
# Contoh di layanan kesehatan
Perangkat pemantauan pasien dapat memproses sinyal tertentu secara lokal untuk membantu memberikan peringatan tepat waktu, dengan tetap memperhatikan privasi dan keselamatan pasien.
Perlu dipahami bahwa Edge Computing bukan berarti cloud akan ditinggalkan. Dalam banyak implementasi, edge menangani pemrosesan yang membutuhkan respons cepat, sementara cloud tetap digunakan untuk analisis skala besar, konsolidasi data, pengelolaan, dan pelaporan.
2. Peluang bisnis yang ditawarkan Edge Computing
# Respons lebih cepat
Pemrosesan lokal dapat mengurangi ketergantungan pada perjalanan data ke cloud. Ini bermanfaat untuk otomasi industri, pemantauan real-time, dan aplikasi yang sensitif terhadap keterlambatan.
# Ketahanan operasional
Aplikasi tertentu dapat tetap berjalan ketika koneksi ke cloud terganggu, jika memang dirancang untuk mendukung operasi lokal. Hal ini penting bagi lokasi terpencil atau cabang dengan konektivitas terbatas.
# Efisiensi penggunaan jaringan
Data dapat disaring dan diringkas sebelum dikirim ke pusat. Ini berpotensi mengurangi lalu lintas jaringan dan biaya transfer, tergantung pada pola data dan desain sistem.
Pengolahan data yang lebih dekat dengan sumber Informasi tertentu dapat diproses secara lokal tanpa selalu mengirimkan data mentah ke cloud. Meski demikian, ini tidak otomatis menjamin privasi atau keamanan; konfigurasi dan kontrol akses tetap menentukan.
3. Tantangan keamanan: semakin dekat, semakin tersebar
Keuntungan Edge Computing juga membawa konsekuensi. Infrastruktur yang sebelumnya terkonsentrasi di pusat data kini dapat tersebar ke banyak lokasi, dengan kondisi fisik, jaringan, dan kemampuan pengelolaan yang berbeda-beda.
NIST memperingatkan bahwa perkembangan cloud dan edge dapat memperluas attack surface atau area yang berpotensi diserang. NIST merekomendasikan pendekatan keamanan berlapis yang mencakup platform tempat data dan beban kerja dijalankan.
Berikut enam risiko yang perlu dipertimbangkan oleh pimpinan perusahaan.
Risiko | Dampak bagi bisnis |
Perangkat edge diretas | Perangkat dapat menjadi pintu masuk ke jaringan perusahaan. |
Pencurian atau manipulasi data | Keputusan bisnis bisa dibuat berdasarkan data yang salah atau bocor. |
Perangkat tidak diperbarui | Kerentanan lama dapat tetap terbuka untuk dieksploitasi. |
Akses administrator berlebihan | Kompromi satu akun dapat memberi penyerang akses lebih luas. |
Keamanan fisik lemah | Perangkat di cabang atau lokasi publik dapat dicuri, dirusak, atau dimanipulasi. |
Pemantauan tidak terpusat | Serangan di lokasi berbeda lebih sulit diketahui dan ditangani secara konsisten. |
Panduan bersama otoritas keamanan siber yang dipublikasikan pada Februari 2025 juga secara khusus menyoroti perlindungan perangkat jaringan di sisi edge, termasuk router, VPN gateway, perangkat IoT, server yang terhubung ke internet, dan sistem operasional.
4. Strategi melindungi Edge Computing
Keamanan Edge Computing sebaiknya dirancang sejak awal, bukan ditambahkan setelah sistem berjalan. Perusahaan perlu melindungi perangkat, identitas, jaringan, aplikasi, data, serta proses operasional sebagai satu kesatuan.
# Terapkan Zero Trust
Jangan otomatis mempercayai perangkat atau pengguna hanya karena berada di jaringan internal. Verifikasi identitas, perangkat, dan hak akses sebelum memberikan akses ke aplikasi atau data. Gunakan MFA dan prinsip least privilege.
# Amankan perangkat dan platform
Inventarisasi seluruh perangkat edge. Gunakan konfigurasi aman, firmware yang terverifikasi, enkripsi, perlindungan kunci kriptografi, serta mekanisme pembaruan yang terkontrol. Pertimbangkan keamanan fisik untuk perangkat di lokasi yang tidak terjaga.
# Pisahkan jaringan dan batasi pergerakan penyerang
Pisahkan jaringan perangkat edge dari sistem keuangan, identitas, dan aplikasi kritis. Batasi komunikasi hanya pada koneksi yang dibutuhkan agar satu perangkat yang disusupi tidak mudah mengakses sistem lain.
# Bangun pemantauan terpusat
Kumpulkan log dan peristiwa keamanan dari berbagai lokasi ke platform pemantauan terpusat, seperti SIEM, serta integrasikan dengan SOC atau layanan MDR bila sesuai kebutuhan. Tetapkan prosedur eskalasi dan respons insiden.
# Lindungi data sepanjang siklusnya
Terapkan klasifikasi data, enkripsi saat disimpan dan dikirim, pengelolaan kunci yang aman, serta aturan retensi dan penghapusan. Tinjau pula data apa yang perlu dikirim ke cloud dan siapa yang boleh mengaksesnya.
Prinsip-prinsip tersebut sejalan dengan panduan NIST mengenai keamanan platform cloud dan edge serta pengelolaan risiko keamanan perangkat IoT.
5. Peta jalan implementasi untuk perusahaan
Perusahaan tidak harus mengamankan seluruh perangkat secara bersamaan. Mulailah dari proses yang paling kritis dan risiko yang paling besar.
# Petakan aset dan proses bisnis
Identifikasi perangkat, aplikasi, lokasi, jenis data, koneksi, pemilik sistem, dan ketergantungan operasional. Tentukan layanan yang paling berdampak jika terganggu.
# Nilai risiko dan kesenjangan kontrol
Periksa akses istimewa, konfigurasi perangkat, patch, segmentasi jaringan, keamanan fisik, dan kemampuan pemantauan. Prioritaskan risiko berdasarkan dampak bisnis.
# Mulai dari pilot project
Pilih satu lokasi atau proses yang representatif. Terapkan kontrol keamanan, ukur performa dan biaya, lalu uji skenario gangguan koneksi maupun insiden keamanan.
# Perluas dan kelola secara konsisten
Standarkan konfigurasi, pembaruan, pengelolaan identitas, pemantauan, dan prosedur respons untuk seluruh lokasi. Evaluasi keamanan vendor serta dukungan selama masa pakai perangkat.
# Ukur hasilnya secara berkala
Pantau waktu respons aplikasi, ketersediaan layanan, jumlah perangkat yang patuh terhadap kebijakan, waktu deteksi dan pemulihan insiden, serta total biaya kepemilikan.
6. Apa yang perlu diperhatikan CEO, Direktur, dan CIO?
Edge Computing bukan sekadar proyek teknologi. Keputusan implementasinya memengaruhi model operasional, biaya, tata kelola, dan profil risiko perusahaan.
Peran | Fokus keputusan |
CEO / pemilik bisnis | Apakah investasi menghasilkan nilai bisnis yang terukur dan melindungi kelangsungan usaha? |
Direktur | Apakah risiko, kepatuhan, tanggung jawab vendor, dan rencana pemulihan sudah jelas? |
CIO / pimpinan TI | Apakah arsitektur edge, cloud, jaringan, identitas, dan keamanan dapat dikelola secara terpadu? |
Tim keamanan | Apakah aset terinventarisasi, akses terkendali, pemantauan tersedia, dan respons insiden dapat dijalankan? |
Sebelum investasi, pimpinan perlu meminta jawaban atas lima pertanyaan:
~ Berapa biaya total perangkat, konektivitas, lisensi, pemeliharaan, dan pengamanan?
~ Apa yang terjadi ketika koneksi cloud terputus atau perangkat edge gagal?
~ Bagaimana perusahaan mendeteksi perangkat yang diretas atau menyimpang dari konfigurasi?
~ Siapa yang bertanggung jawab ketika insiden melibatkan vendor atau penyedia layanan?
~ Bagaimana data dan perangkat dikelola saat teknologi diperbarui atau masa kontrak berakhir?
Jawaban yang jelas membantu perusahaan menghindari investasi yang terlihat efisien di awal, tetapi menimbulkan biaya operasional dan risiko yang lebih besar di kemudian hari.
Referensi
1. NIST IR 8320 — Hardware-Enabled Security: Enabling a Layered Approach to Platform Security for Cloud and Edge Computing Use Cases. NIST, 2022
Referensi utama untuk memahami keamanan platform, perlindungan perangkat keras, dan pendekatan keamanan berlapis di lingkungan edge dan cloud.
2. NIST SP 500-325 — Fog Computing Conceptual Model; Michaela Iorga dkk., 2018
Membantu memahami hubungan edge, fog, dan cloud serta alasan pemrosesan terdistribusi dibutuhkan dalam ekosistem IoT.
3. NIST SP 800-213 — IoT Device Cybersecurity Guidance for the Federal Government NIST, 2021
Berguna untuk menetapkan persyaratan keamanan perangkat IoT saat pengadaan, implementasi, dan pengelolaan risiko.
4. Guidance and Strategies to Protect Network Edge Devices; Panduan bersama otoritas keamanan siber, 2025
Memberikan arahan praktis untuk mengurangi risiko perangkat jaringan yang terhubung ke internet dan infrastruktur edge.
Dekatkan pemrosesan, jangan menjauhkan keamanan
Edge Computing membuka peluang untuk mempercepat keputusan, meningkatkan respons operasional, dan mendukung layanan digital yang lebih tangkas. Namun, penyebaran komputasi ke banyak lokasi juga memperluas area yang harus dikelola dan dilindungi.
Perusahaan tidak perlu memilih antara kecepatan dan keamanan. Dengan arsitektur yang tepat, kontrol akses yang ketat, perangkat yang terkelola, perlindungan data, serta pemantauan terpusat, keduanya dapat berjalan beriringan.
Bagi CEO, Direktur, pemilik bisnis, dan CIO, prinsip yang perlu dipegang sederhana:
“Mendekatkan data ke pengguna harus mempercepat bisnis, bukan memperbesar risiko yang tidak terlihat.”