Topik: Konsep Zero Trust Architecture | Untuk CEO, Direktur, Pemilik Bisnis, dan CIO
Di masa lalu, banyak perusahaan menerapkan prinsip keamanan sederhana: siapa pun yang sudah berada di dalam jaringan perusahaan dianggap lebih dapat dipercaya daripada pihak dari luar. Firewall dipasang di pintu masuk, akses internal diberikan, dan sistem dianggap relatif aman selama perimeter jaringan terlindungi.
Namun, bagaimana jika akun direktur berhasil dicuri? Bagaimana jika laptop karyawan terinfeksi malware? Atau bagaimana jika seseorang yang memiliki akses resmi menyalahgunakan hak aksesnya?
Inilah alasan pendekatan keamanan tradisional tidak lagi cukup.
Kini, karyawan bekerja dari berbagai lokasi, aplikasi berjalan di cloud, mitra bisnis terhubung ke sistem perusahaan, dan data berpindah melewati banyak lingkungan. Perusahaan tidak dapat lagi hanya mengandalkan lokasi jaringan untuk menentukan siapa yang boleh dipercaya.
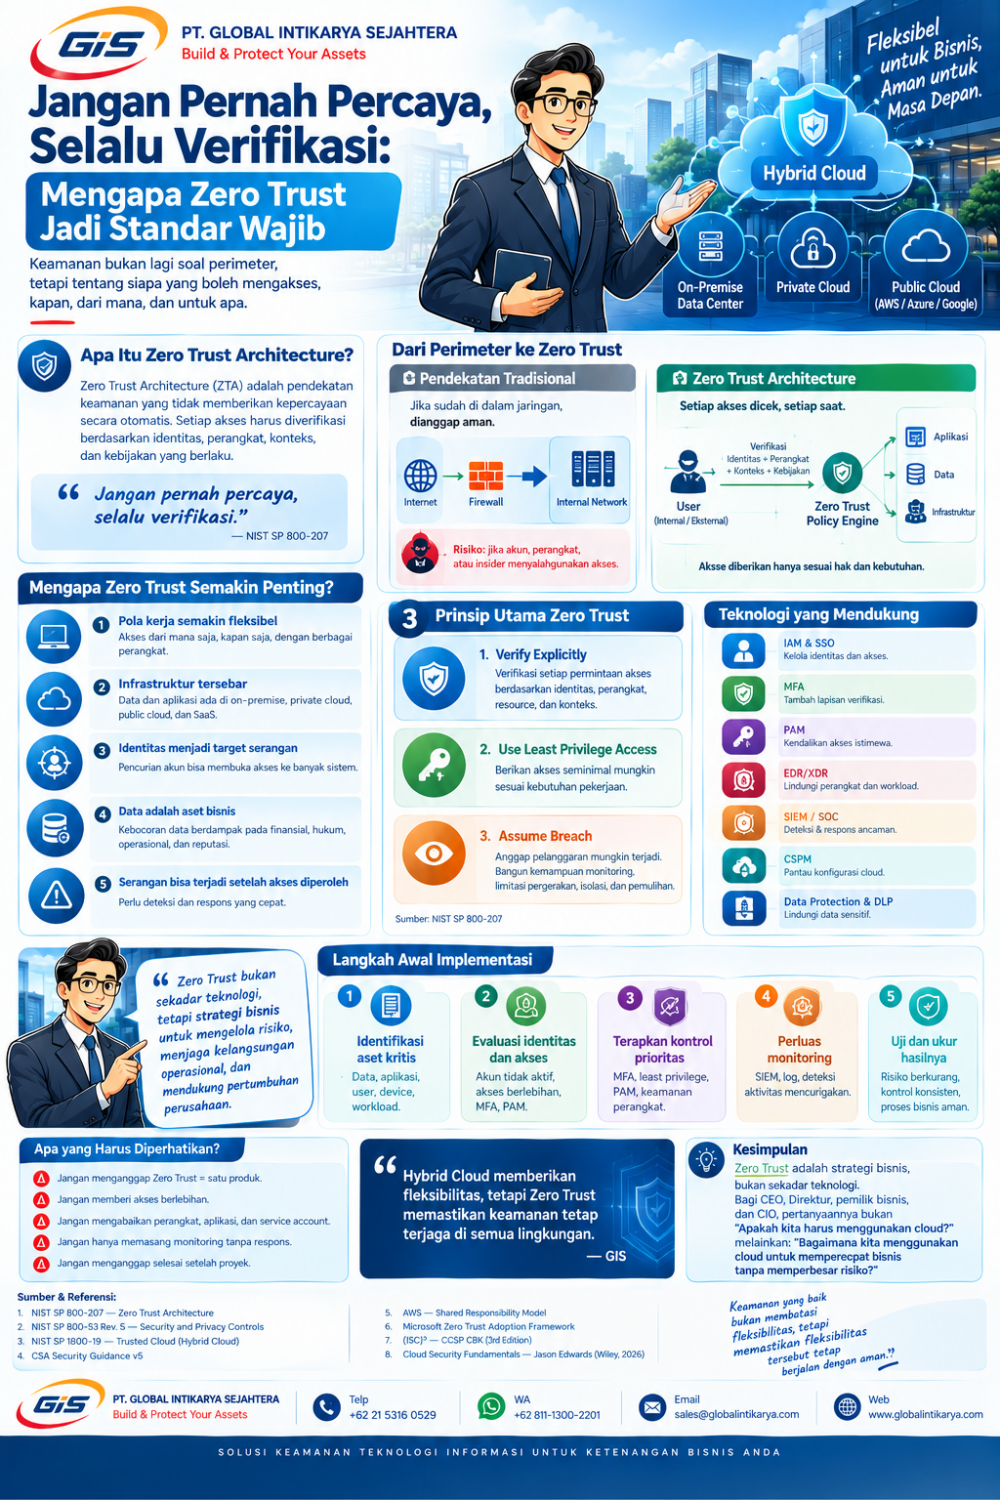
Solusinya adalah Zero Trust Architecture (ZTA), pendekatan keamanan yang berangkat dari satu prinsip utama: jangan memberikan kepercayaan secara otomatis—verifikasi setiap permintaan akses berdasarkan identitas, perangkat, konteks, dan kebijakan yang berlaku. Prinsip ini sejalan dengan panduan NIST SP 800-207.
1. Apa Itu Zero Trust Architecture?
Zero Trust Architecture bukan sekadar produk keamanan yang dapat dibeli dan langsung dipasang. Zero Trust adalah strategi dan arsitektur keamanan yang mengatur bagaimana pengguna, perangkat, aplikasi, dan data saling berinteraksi secara aman.
Bayangkan perusahaan seperti gedung perkantoran.
Dalam pendekatan lama, seseorang yang berhasil melewati gerbang utama mungkin dapat bergerak cukup bebas di dalam gedung. Dalam pendekatan Zero Trust, kartu akses untuk masuk gedung tidak otomatis memberikan izin memasuki ruang direksi, ruang server, atau ruang penyimpanan dokumen rahasia. Setiap akses penting tetap diperiksa sesuai kewenangannya.
Demikian pula dalam sistem digital:
o Karyawan yang berhasil login belum tentu boleh mengakses seluruh data.
o Perangkat yang terhubung ke jaringan belum tentu aman.
o Administrator tidak seharusnya menggunakan hak istimewa untuk semua aktivitas sehari-hari.
o Mitra bisnis hanya boleh mengakses sistem yang diperlukan untuk pekerjaannya.
Intinya: berhasil masuk bukan berarti bebas mengakses semuanya.
NIST menegaskan bahwa Zero Trust berfokus pada perlindungan resource—seperti data, aplikasi, layanan, dan akun—bukan semata-mata pada batas jaringan.
2. Mengapa Perusahaan Membutuhkannya?
Ada lima perubahan yang membuat Zero Trust semakin relevan.
## Pola kerja semakin fleksibel
Karyawan dapat mengakses aplikasi perusahaan dari kantor, rumah, perjalanan dinas, atau perangkat mobile. Lokasi akses tidak lagi cukup untuk menentukan tingkat kepercayaan.
## Infrastruktur tersebar
Data dan aplikasi berada di data center sendiri, private cloud, public cloud, dan SaaS. Keamanan perlu diterapkan secara konsisten di semua lingkungan.
## Identitas menjadi target serangan
Pencurian password atau pengambilalihan akun dapat membuka akses ke sistem penting jika autentikasi dan hak akses tidak dikendalikan dengan baik.
## Data merupakan aset bisnis
Kebocoran data pelanggan, informasi keuangan, atau rahasia perusahaan dapat menimbulkan kerugian finansial, hukum, operasional, dan reputasi.
## Serangan bisa terjadi setelah akses diperoleh
Perusahaan perlu membatasi ruang gerak penyerang, mendeteksi aktivitas mencurigakan, dan merespons dengan cepat—bukan hanya mencegah akses dari luar.
Zero Trust membantu organisasi mengelola risiko-risiko tersebut melalui kebijakan akses yang lebih terukur dan perlindungan lintas lingkungan digital.
3. Tiga Prinsip Utama Zero Trust
NIST SP 800-207 menjadi salah satu referensi utama untuk memahami arsitektur ini. Dalam penerapan praktis, terdapat tiga prinsip yang sangat penting
Prinsip 1 — Verify Explicitly (Verifikasi secara eksplisit)
Setiap permintaan akses dievaluasi berdasarkan informasi yang relevan, seperti identitas pengguna, kondisi perangkat, resource yang diminta, dan konteks risiko. MFA merupakan salah satu kontrol yang dapat mendukung proses ini.
Prinsip 2 — Use Least Privilege Access (Berikan akses seminimal mungkin)
Pengguna hanya memperoleh hak yang diperlukan untuk tugasnya. Akses administrator dapat dibatasi berdasarkan waktu, kebutuhan, dan persetujuan.
Prinsip 3 — Assume Breach (Anggap pelanggaran mungkin sudah terjadi)
Bangun kemampuan untuk memantau aktivitas, membatasi pergerakan penyerang, mengisolasi sistem terdampak, dan memulihkan layanan.
Referensi: NIST SP 800-207 dan Microsoft Zero Trust Adoption Framework.
Ketiga prinsip ini saling melengkapi. Verifikasi membantu menentukan siapa yang boleh mengakses, least privilege membatasi dampak penyalahgunaan akses, dan assume breach membantu perusahaan bersiap menghadapi insiden.
4. Bagaimana Zero Trust Bekerja dalam Bisnis?
Contohnya, seorang direktur ingin mengakses laporan keuangan perusahaan dari laptop ketika sedang berada di luar kantor.
Dalam pendekatan yang baik, sistem tidak hanya memeriksa password.
Pengguna meminta akses
Direktur membuka aplikasi keuangan

Verifikasi dan evaluasi risiko
Identitas • MFA • Kondisi perangkat • Kebijakan akses
Akses diizinkan Jika persyaratan keamanan terpenuhi, akses diberikan sesuai hak pengguna. | Akses dibatasi Jika persyaratan gagal, akses dapat ditolak atau memerlukan verifikasi tambahan. |
Ilustrasi konseptual: keputusan akses mengikuti kebijakan organisasi dan tingkat risiko.
Hasilnya, perusahaan tidak harus memilih antara keamanan dan produktivitas. Dengan kebijakan yang dirancang baik, pengguna yang sah tetap dapat bekerja secara efisien, sementara akses berisiko dikendalikan.
5. Teknologi yang Mendukung Zero Trust
Zero Trust bukan satu produk tunggal. Penerapannya menggabungkan proses, kebijakan, dan teknologi yang saling mendukung.
Kapabilitas | Peran dalam bisnis |
IAM & SSO | Mengelola identitas dan akses ke aplikasi |
MFA | Menambah lapisan verifikasi identitas |
PAM | Mengendalikan akun administrator dan akses istimewa |
Endpoint Security / EDR | Mendeteksi dan menangani ancaman pada perangkat |
Network Security | Membatasi koneksi dan komunikasi yang tidak diperlukan |
Data Protection & DLP | Melindungi data sensitif dari akses atau pemindahan yang tidak semestinya |
SIEM / SOC | Menghubungkan log, mendeteksi indikasi serangan, dan mendukung respons |
Asset & Vulnerability Management | Mengetahui aset serta kelemahan yang perlu diprioritaskan |
Perusahaan tidak harus membeli seluruh teknologi sekaligus. Prioritas sebaiknya ditentukan berdasarkan aset kritis, risiko aktual, kemampuan yang sudah dimiliki, dan hasil bisnis yang ingin dicapai.
Microsoft juga menekankan bahwa penerapan Zero Trust perlu mengintegrasikan identitas, perangkat, jaringan, aplikasi, infrastruktur, data, serta threat protection—bukan menjalankan masing-masing kontrol sebagai proyek yang terpisah.
6. Zero Trust dari Sudut Pandang CEO, Direktur, dan CIO
Bagi pimpinan perusahaan, Zero Trust bukan sekadar proyek teknis. Ini adalah cara mengelola risiko dan memastikan keamanan mendukung kelangsungan bisnis.
CEO dan pemilik bisnis: mengurangi risiko bisnis
Fokus pada potensi kerugian akibat kebocoran data, gangguan operasional, fraud, hilangnya kepercayaan pelanggan, dan dampak reputasi.
Direktur: tata kelola dan akuntabilitas
Pastikan tanggung jawab jelas, investasi keamanan memiliki prioritas, dan risiko siber dibahas sebagai bagian dari manajemen risiko perusahaan.
CIO: arsitektur yang konsisten
Integrasikan identitas, endpoint, jaringan, cloud, aplikasi, dan data dengan kebijakan akses serta monitoring yang dapat diukur.
Microsoft menekankan perlunya dukungan pimpinan senior karena adopsi Zero Trust merupakan transformasi lintas fungsi yang membutuhkan strategi, koordinasi, pengelolaan perubahan, dan pengukuran kemajuan.
7. Bagaimana Memulai Penerapan Zero Trust?
Tidak perlu mengubah seluruh infrastruktur dalam satu waktu. Perusahaan dapat memulai dengan tahapan berikut.
- Identifikasi aset kritis. Petakan data, aplikasi, akun administrator, perangkat, dan proses bisnis yang paling penting.
- Evaluasi identitas dan akses. Tinjau akun yang tidak aktif, akses berlebihan, MFA, akun bersama, dan akses pihak ketiga.
- Terapkan kontrol prioritas. Mulai dari MFA, least privilege, PAM untuk akses istimewa, serta pengamanan perangkat yang mengakses sistem kritis.
- Perluas monitoring. Hubungkan log dan sinyal keamanan agar aktivitas mencurigakan dapat dideteksi lebih cepat.
- Uji dan ukur hasilnya. Evaluasi cakupan MFA, jumlah akun istimewa yang terkendali, waktu mendeteksi ancaman, serta kemampuan merespons dan memulihkan insiden.
Kemajuan tidak cukup diukur dari jumlah tools yang dibeli. Ukur apakah risiko benar-benar berkurang, kontrol semakin konsisten, dan proses bisnis tetap berjalan dengan baik.
8. Kesalahan yang Perlu Dihindari
## Menganggap Zero Trust sama dengan membeli satu produk keamanan.
## Menerapkan kontrol tanpa memahami kebutuhan dan alur kerja pengguna.
## Memberikan akses berlebihan kepada administrator atau vendor.
## Mengabaikan perangkat, aplikasi, service account, dan identitas non-manusia.
## Memasang monitoring tetapi tidak menyiapkan proses respons insiden.
## Menganggap implementasi selesai setelah proyek teknologi berakhir.
Zero Trust merupakan perjalanan peningkatan keamanan yang berkelanjutan. Kontrol harus dievaluasi kembali ketika aplikasi, pola kerja, ancaman, dan kebutuhan bisnis berubah.
Kesimpulan: Zero Trust adalah Strategi Bisnis, Bukan Sekadar Teknologi
Di dunia digital, perusahaan tidak dapat mengandalkan kepercayaan berdasarkan lokasi jaringan, jabatan, atau status pengguna semata. Setiap akses harus sesuai kebutuhan, diverifikasi berdasarkan konteks, dan dipantau dengan kebijakan yang jelas.
Zero Trust membantu perusahaan membangun keamanan yang lebih terukur tanpa harus menghentikan fleksibilitas bisnis.
Bagi CEO, Direktur, pemilik bisnis, dan CIO, pertanyaan yang perlu diajukan bukan hanya, “Apakah sistem kita sudah memiliki firewall?” melainkan:
“Jika satu akun berhasil diretas hari ini, seberapa jauh penyerang dapat bergerak, data apa yang dapat diakses, dan seberapa cepat kita dapat mengetahuinya?”
Jawaban atas pertanyaan tersebut dapat menjadi titik awal untuk membangun arsitektur Zero Trust yang sesuai dengan kebutuhan bisnis.
Sumber buku dan referensi penguat
1. NIST SP 800-207 — Zero Trust Architecture, Scott Rose, Oliver Borchert, Stuart Mitchell, dan Sean Connelly, National Institute of Standards and Technology, 2020. Referensi utama mengenai konsep, komponen logis, dan model penerapan Zero Trust.
2. NIST SP 800-53 Rev. 5 — Security and Privacy Controls for Information Systems and Organizations, NIST. Referensi kontrol keamanan dan privasi untuk mendukung tata kelola, akses, monitoring, serta perlindungan sistem informasi.
3. Microsoft Zero Trust Adoption Framework. Panduan implementasi bertahap yang menghubungkan tujuan bisnis, disiplin keamanan, teknologi, dan pengukuran kemajuan.
4. NIST SP 800-207A — A Zero Trust Architecture Model for Access Control in Cloud-Native Applications in Multi-Location Environments. Referensi lanjutan untuk kontrol akses pada aplikasi cloud-native dan lingkungan yang tersebar.
5. John Kindervag — konsep Zero Trust. Karya dan pemikirannya berperan penting dalam memopulerkan pendekatan Zero Trust; untuk penerapan formal, gunakan dokumen NIST sebagai rujukan arsitektur utama.
6. NIST SP 800-63B — Digital Identity Guidelines: Authentication and Lifecycle Management. Referensi pendukung untuk memahami autentikasi digital dan pengelolaan identitas. Periksa versi publikasi terbaru pada situs NIST sebelum menggunakannya sebagai acuan kepatuhan.
Catatan: Zero Trust bukan jaminan bahwa seluruh serangan akan berhasil dicegah. Keberhasilannya bergantung pada rancangan arsitektur, kualitas kebijakan, penerapan kontrol, monitoring, dan kemampuan respons organisasi.