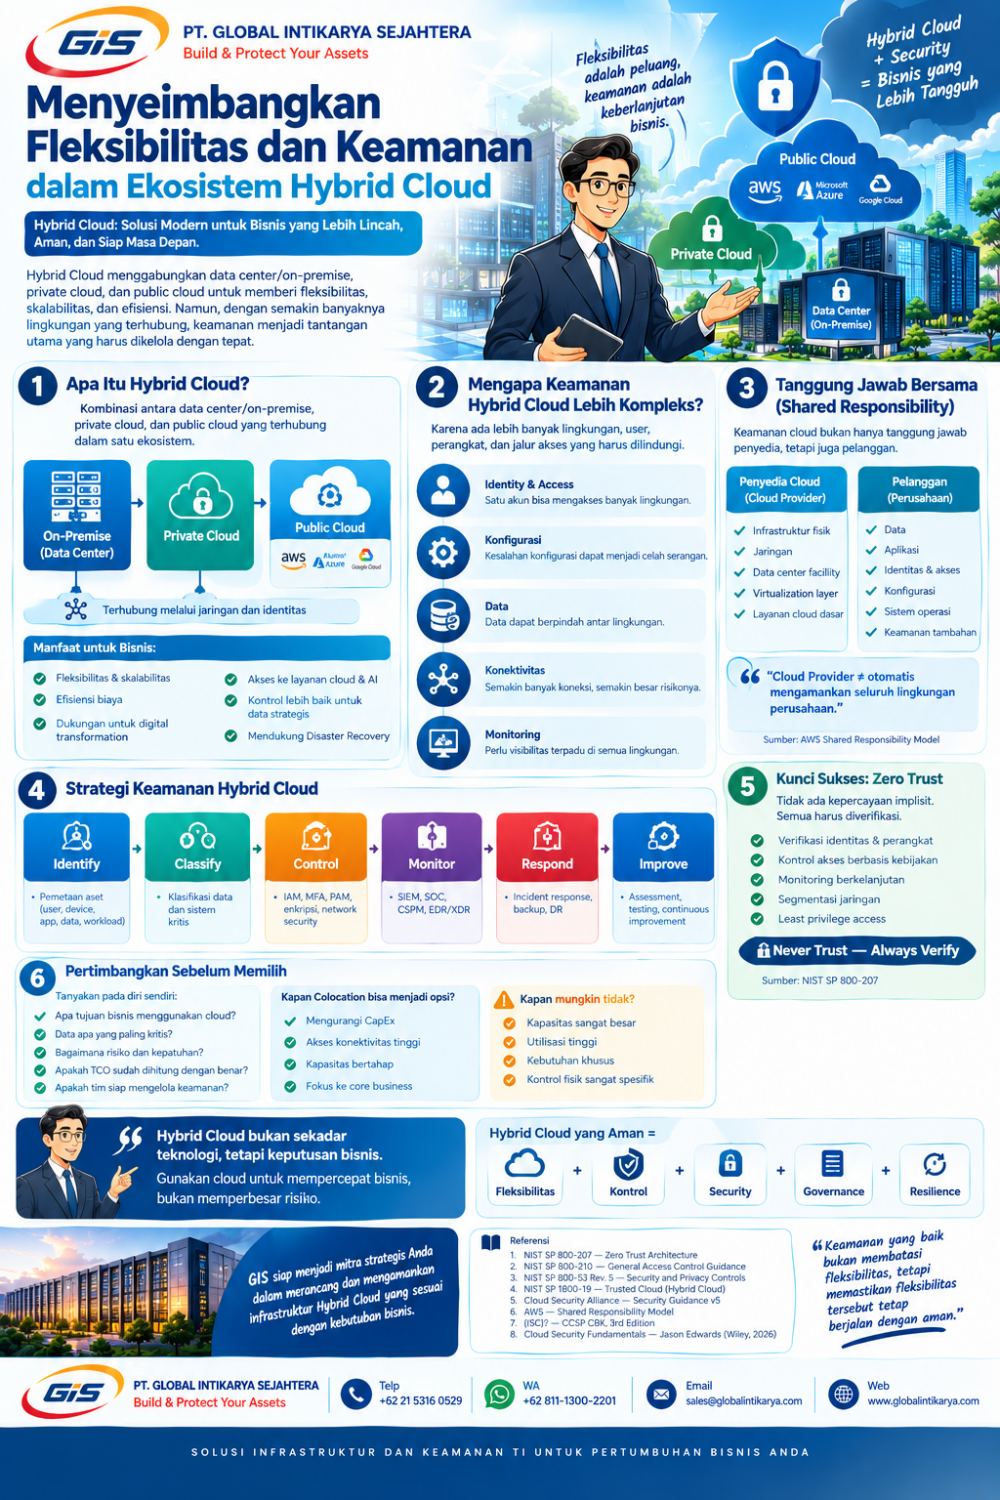
Di banyak perusahaan, pertanyaan tentang cloud bukan lagi “perlu cloud atau tidak?”, tetapi “data dan aplikasi mana yang sebaiknya berada di cloud, mana yang tetap di data center sendiri, dan bagaimana semuanya diamankan?”
Di sinilah Hybrid Cloud menjadi menarik.
Hybrid Cloud memungkinkan perusahaan menggabungkan data center/on-premise dengan private cloud dan public cloud. Model ini memberikan fleksibilitas, skalabilitas, dan efisiensi, tetapi sekaligus menciptakan tantangan baru: semakin banyak lingkungan yang terhubung, semakin kompleks pula pengamanannya.
Menurut Cloud Security Alliance (CSA), lingkungan hybrid dan multicloud telah menjadi pola umum, sementara keamanan perlu dibangun melalui governance, IAM, monitoring, workload security, data security, dan incident response yang terintegrasi.
# Hybrid Cloud: Fleksibel, tetapi Jangan Salah Kelola
Bayangkan perusahaan memiliki:
Data Center Perusahaan
⬇
Sistem ERP, database penting, sistem legacy
Private Cloud
⬇
Aplikasi internal dan data yang membutuhkan kontrol lebih besar
Public Cloud
⬇
Aplikasi Digital, analytics, AI, backup, dan workload yang membutuhkan skalabilitas
Ketiganya kemudian terhubung melalui jaringan dan identitas perusahaan. Dari sisi bisnis, ini sangat menarik. Perusahaan dapat:
o menambah kapasitas lebih cepat;
o mengurangi investasi hardware;
o mendukung kerja digital;
o memanfaatkan layanan cloud dan AI;
o menjaga sebagian data tetap berada di lingkungan yang lebih terkontrol;
o membangun Disaster Recovery;
o dan mengoptimalkan biaya berdasarkan karakteristik workload.
Namun ada konsekuensinya: attack surface menjadi lebih luas.
## Masalah Utamanya Bukan Cloud, Tetapi Kompleksitas
Kesalahan yang sering terjadi adalah perusahaan menganggap: “Data sudah berada di cloud, berarti sudah aman.”
Padahal keamanan cloud merupakan tanggung jawab bersama antara penyedia cloud dan pelanggan.
Sebagai contoh, AWS menjelaskan bahwa penyedia bertanggung jawab terhadap keamanan infrastruktur cloud, sementara pelanggan tetap memiliki tanggung jawab terhadap hal-hal seperti data, konfigurasi, sistem operasi tertentu, aplikasi, dan kontrol akses—tergantung layanan yang digunakan.
Dengan kata lain:
Cloud Provider ≠ otomatis mengamankan seluruh lingkungan perusahaan.
## Risiko Besar Hybrid Cloud
# Identity & Access
Ini salah satu titik paling kritis. Satu pengguna bisa memiliki akses ke:
On-Premise → Private Cloud → Public Cloud → SaaS
Jika identitas dan hak akses tidak dikelola dengan baik, satu akun yang berhasil dikompromikan dapat menjadi pintu masuk ke banyak sistem. Karena itu perusahaan membutuhkan:
o IAM
o SSO
o MFA
o Privileged Access Management
o Role-Based Access Control
o Least Privilege
o Identity Federation
NIST SP 800-210 memberikan panduan mengenai access control untuk IaaS, PaaS, dan SaaS, termasuk pendekatan seperti RBAC dan ABAC.
# Zero Trust Menjadi Semakin Penting
Dalam lingkungan tradisional, perusahaan sering berpikir: “Kalau sudah berada di dalam jaringan perusahaan, berarti dapat dipercaya.”
Hybrid Cloud membuat pendekatan tersebut semakin tidak memadai.
NIST melalui SP 800-207 Zero Trust Architecture menekankan bahwa tidak boleh ada kepercayaan implisit hanya karena pengguna, perangkat, atau resource berada di jaringan tertentu. Akses harus diverifikasi berdasarkan identitas, perangkat, resource, dan kebijakan yang relevan. Prinsip sederhananya: Never Trust — Always Verify; Artinya:
User → Verify
Device → Verify
Application → Verify
Data → Protect
Access → Monitor
Pendekatan ini sangat relevan ketika pengguna mengakses sistem dari kantor, rumah, mobile device, data center, private cloud, maupun public cloud.
# Data Harus Menjadi Pusat Perlindungan
Dalam Hybrid Cloud, data dapat berpindah antara beberapa lingkungan. Contohnya:
Data Center → Cloud → Backup → Analytics → AI
Pertanyaannya:
Apakah perusahaan mengetahui di mana data berada, siapa yang dapat mengaksesnya, dan bagaimana data tersebut dilindungi?
Minimal perusahaan perlu mempertimbangkan:
o Data classification
o Encryption at rest
o Encryption in transit
o Key management
o DLP
o Backup
o Data retention
o Data residency
o Data loss prevention
o Audit trail
CSA Security Guidance v5 secara khusus mencakup data security, IAM, monitoring, workload security, application security, incident response, resilience, dan governance sebagai bagian penting dari keamanan cloud modern.
# Jangan Lupakan Konfigurasi
Banyak insiden cloud bukan disebabkan oleh teknologi cloud itu sendiri, tetapi oleh kesalahan konfigurasi. Contohnya:
o storage terbuka;
o port tidak diperlukan terbuka;
o permission terlalu luas;
o account tanpa MFA;
o API key tidak dikelola;
o security group salah konfigurasi;
o workload tidak di-patch;
o logging tidak aktif.
Karena itu keamanan Hybrid Cloud membutuhkan continuous monitoring, bukan pemeriksaan satu kali.
Perusahaan perlu mengetahui:
Apa yang berubah? Siapa yang mengubah? Mengapa berubah? Dan apakah perubahan tersebut aman?

## Hybrid Cloud Membutuhkan “Single Security View”
Ini salah satu tantangan terbesar bagi CIO. Bayangkan perusahaan memiliki:
Data Center
↕
Private Cloud
↕
AWS / Azure / Google Cloud
↕
SaaS
↕
Remote User
Jika masing-masing lingkungan memiliki dashboard keamanan sendiri, tim keamanan dapat menghadapi terlalu banyak informasi yang terpisah.
Solusinya adalah membangun integrated security visibility melalui:
o SIEM; Mengumpulkan dan menganalisis log.
o SOAR: Membantu otomatisasi respons.
o EDR/XDR; Melindungi endpoint dan workload.
o CSPM; Mendeteksi risiko dan kesalahan konfigurasi cloud.
o IAM/PAM; Mengendalikan identitas dan akses.
o Vulnerability Management; Mengidentifikasi kelemahan sebelum dimanfaatkan.
Tujuannya bukan memiliki sebanyak mungkin tools.
Tujuannya adalah memiliki kontrol keamanan yang terintegrasi.
## Hybrid Cloud = Shared Responsibility + Shared Visibility
Secara sederhana:
Area | Perusahaan | Cloud Provider |
Data | ✅ | — |
Identity & Access | ✅ | — / bersama |
Aplikasi | ✅ | tergantung layanan |
Konfigurasi | ✅ | sebagian |
OS | tergantung layanan | tergantung layanan |
Infrastruktur fisik | — | ✅ |
Data center facility | — | ✅ |
Monitoring | ✅ | bersama |
Compliance | ✅ | bersama |
Model tanggung jawab dapat berbeda menurut jenis layanan dan provider, sehingga perusahaan harus memahami siapa bertanggung jawab atas kontrol tertentu sebelum memindahkan workload ke cloud.
## Jangan Membuat Hybrid Cloud Hanya Karena “Sedang Tren”
Keputusan Hybrid Cloud seharusnya dimulai dari Business Architecture dan Risk Assessment, bukan dari pembelian teknologi. CEO/CIO sebaiknya bertanya:
Business
o Apa tujuan bisnis menggunakan cloud?
o Apakah cloud benar-benar mengurangi biaya?
o Apakah mempercepat time-to-market?
Risk
o Data apa yang paling kritis?
o Apa dampaknya jika cloud account compromised?
o Bagaimana skenario ransomware?
Security
o Apakah MFA sudah diterapkan?
o Apakah privileged access dikontrol?
o Apakah aktivitas cloud dimonitor?
Compliance
o Apakah lokasi dan pemrosesan data sesuai regulasi?
o Apakah audit trail tersedia?
o Apakah vendor memenuhi persyaratan keamanan perusahaan?
Resilience
o Jika cloud provider mengalami gangguan, bagaimana bisnis tetap berjalan?
o Berapa RTO dan RPO?
o Apakah backup benar-benar dapat direstore?
## Strategi Hybrid Cloud yang Lebih Aman
Pendekatan yang dapat digunakan perusahaan:
1. Identify; Petakan seluruh:
User → Device → Application → Data → Workload → Cloud
2. Classify; Tentukan:
Critical / Sensitive / Internal / Public
3. Control; Implementasikan:
IAM + MFA + PAM + Encryption + Network Security
4. Monitor; Bangun:
SIEM + SOC + CSPM + EDR/XDR
5. Respond; Siapkan:
Incident Response + Backup + Disaster Recovery
6. Improve; Lakukan:
Assessment → Testing → Monitoring → Improvement
## Hybrid Cloud dan Zero Trust Harus Berjalan Bersama
Hybrid Cloud menjawab pertanyaan: “Di mana workload dijalankan?”
Sedangkan Zero Trust menjawab:
“Siapa yang boleh mengakses workload tersebut dan dalam kondisi apa?”
Karena itu keduanya bukan kompetitor. Justru:
Hybrid Cloud + Zero Trust + IAM + Security Monitoring
menjadi kombinasi penting untuk membangun ekosistem digital yang fleksibel sekaligus aman.
NIST SP 800-207A bahkan secara khusus membahas model Zero Trust untuk aplikasi cloud-native yang tersebar di lingkungan on-premise dan cloud, dengan kebutuhan policy pada identity dan network serta monitoring menyeluruh.
## Apa yang Harus Dilakukan CEO/CIO?
Tidak harus langsung membeli banyak security tools. Mulailah dengan lima langkah:
01 — Peta aset
Ketahui aplikasi, data, user, device, dan workload yang terhubung ke cloud.
02 — Peta risiko
Identifikasi data dan sistem yang paling kritis.
03 — Perkuat identity
Prioritaskan MFA, IAM, SSO, PAM, dan least privilege.
04 — Bangun visibility
Pastikan aktivitas on-premise dan cloud dapat dimonitor.
05 — Uji resilience
Pastikan backup, Disaster Recovery, dan Incident Response benar-benar dapat bekerja ketika terjadi serangan.
## Kesimpulan
Hybrid Cloud bukan sekadar strategi teknologi; Hybrid Cloud adalah keputusan bisnis.
Perusahaan menggunakannya untuk memperoleh fleksibilitas cloud sekaligus mempertahankan kontrol terhadap sistem dan data yang dianggap strategis.
Tetapi fleksibilitas tanpa governance dapat menghasilkan kompleksitas. Dan kompleksitas tanpa security architecture dapat menghasilkan risiko. Karena itu formula sederhananya adalah:
HYBRID CLOUD
Fleksibilitas + Kontrol + Security + Governance + Resilience
Bukan:
“Pindahkan ke Cloud, lalu berharap semuanya aman.”
Bagi CEO, Direktur, pemilik bisnis, dan CIO, pertanyaan yang lebih tepat bukan:
“Apakah kita harus menggunakan cloud?”
melainkan:
“Bagaimana kita menggunakan cloud untuk mempercepat bisnis tanpa memperbesar risiko bisnis?”
Referensi
- NIST SP 800-207 — Zero Trust Architecture
Menjadi referensi penting untuk penerapan Zero Trust pada lingkungan modern yang tidak lagi memiliki perimeter jaringan yang sederhana. - NIST SP 800-210 — General Access Control Guidance for Cloud Systems
Membahas kontrol akses untuk IaaS, PaaS, dan SaaS. - NIST SP 800-53 Rev. 5 — Security and Privacy Controls for Information Systems and Organizations
Referensi komprehensif mengenai security dan privacy controls. - NIST SP 1800-19 — Trusted Cloud: Security Practice Guide for VMware Hybrid Cloud IaaS Environments
Sangat relevan karena secara khusus membahas keamanan Hybrid Cloud IaaS. - Cloud Security Alliance — Security Guidance for Critical Areas of Cloud Computing v5
Mencakup cloud governance, IAM, monitoring, workload security, data security, application security, incident response, Zero Trust, dan resilience. - The Official (ISC)² Guide to the CCSP CBK, 3rd Edition — Leslie Fife, Aaron Kraus & Bryan Lewis, Wiley, 2021. Buku ini mencakup cloud architecture, data security, infrastructure security, application security, cloud operations, serta legal/risk/compliance.
- Cloud Security Fundamentals: Building the Foundations for Secure Cloud Platforms — Jason Edwards, Wiley, 2026. Membahas secure cloud architecture, IAM, data protection, monitoring, incident management, DevSecOps, governance, risk, compliance, cloud network security, identity federation, dan hybrid/multicloud integration.
“Hybrid Cloud memberikan perusahaan kebebasan memilih tempat terbaik untuk menjalankan workload. Namun keamanan harus tetap konsisten di mana pun workload tersebut berada.”